글

이용자 사진을 수집하는 악성 카메라 앱
이미지
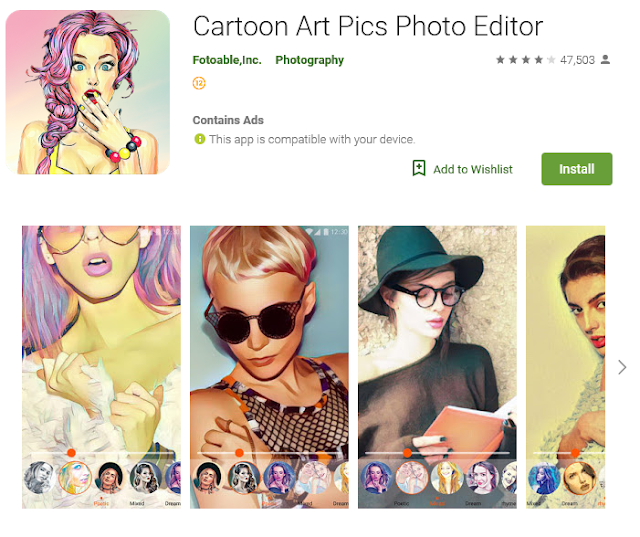
사진 꾸미기 앱에 악성코드 사진을 뽀사시하게 하거나 필터를 적용하는 등 카메라와 사진을 예쁘게 만드는 앱(beauty camera)에서 악성코드가 발견됐다. 구글 플레이의 다수 앱에서 발견돼 삭제됐으며, 트렌드 마이크로의 백신에서는 AndroidOS_BadCamera.HRX로 탐지한다. 이들 악성 앱은 앱 목록에서 자신을 숨겨, 삭제하기 어렵게 한다. 이럴 땐 랜섬웨어를 다룰 때처럼 안전 모드로 부팅하면, 악성 앱의 방해 활동이 무력화되어 탐지 및 삭제가 가능하지 않을까 생각한다. 광고 표시 기기가 잠금해제될 때, 브라우저를 이용해 광고를 띄운다. 사용자는 광고를 유발하는 앱이 어떤 것인지 알기 어렵다. 광고가 피싱(Phishing)으로 이어지는 경우도 있다. 한 예로, 상품을 걸고 3번의 추첨 기회를 주는 이벤트가 있는데, 3번째에는 무조건 당첨되게 돼 있다. 그리고 상품을 받기 위해 개인 정보를 입력하도록 요구하여 탈취한다. 가짜 업데이트 창을 보이기도 한다. 앱을 계속 사용하려면 업데이트가 필요하다는 알림을 보이지만, 실은 다른 앱을 설치하는 링크일 뿐이다. 사진 무단 수집 사진을 화가가 그린 것 같이 만들어 주는 예술적 효과를 주는 앱에서 주로 발견됐다. 참고한 보고서에선 "These apps seemingly allows users to beautify their pictures by uploading them to the designated server."라고만 했다. 그리고 서버에 업로드된 사진들을 악의적으로 사용할 위험성이 있다고 했다. 가짜 SNS 계정의 프로필 사진으로 사용하는 것을 예로 들었다. 뉘앙스로 봐서, 사진 업로드 자체는 사용자들이 자발적으로 하는 것으로 보이지만, 애매하고 불충분한 설명이라고 생각됐다. 그런데 해당 앱들은 이미 Google Play에서 삭제된 후라 관련 정보를 찾기가 어려웠다. 어쩌다가 비슷한 앱을 하나 찾을 수 있었다. 최고의 리뷰를 보면, 인터...

iOS 페이스타임 버그, 저절로 도청된다

아이폰의 영상 통화(화상 채팅) 기능인 FaceTime에서 사생활을 침해할 수 있는 취약점이 발견됐다. 누군가가 페이스타임 통화를 걸기만 하면, 수신자의 응답이나 동의나 그 어떤 행동 없이도, 마이크가 작동하여 도청된다. 수신자의 간단한 반응이 더해지면 전면 카메라까지 켜진다. 엿보기까지 가능한 것이다. 버그 이용 과정은 이렇다. 해커가 임의의 피해자에게 페이스타임 콜을 보낸다. 그리고 피해자가 응답하기 전에, 자신과 피해자를 그룹 페이스타임의 새 연락처로 추가한다. 이것만으로 피해자의 마이크가 작동하여 주변의 소리를 엿들을 수 있다. 만약 수신자가 콜의 소리를 없애기 위해 전원 버튼을 누르면, 전면 카메라까지 켜진다. 최초 발견자가 누구인지는 불분명하며, SNS를 통해 퍼지기 시작했다. Apple도 문제를 인정했으며, 이번 주 안으로 패치를 내놓을 예정이다. 업데이트 전까지는 페이스타임을 꺼 놓아야 한다. 참고 자료 Disable FaceTime Now! Bug Lets Callers Snoop On You Without Permission  

시스코 라우터 RV320,325 해킹 취약점

CVE-2019-1652,1653 Cisco의 중소기업용 라우터(공유기) RV320, 325에서 원격으로 기기를 완전히 제어할 수 있는 취약점이 발견됐다. 취약점은 라우터를 관리하는 웹 인터페이스에 있었다. CVE-2019-1652는 command injection 취약점으로, 원격의 해커가 임의의 코드를 실행할 수 있다. 다만 이를 악용하려면 사용자 인증과 관리자 권한이 필요하다. CVE-2019-1653은 information disclosure 취약점으로, 설정 정보 및 자기진단 데이터로부터 중요한 정보를 탈취할 수 있다. 더 큰 문제는 이 취약점 악용에는 어떠한 인증도 필요치 않다는 것이다. 설정 내용을 관리하는 /cgi-bin/config.exp 페이지가 아무런 보호 없이 LAN(내부 네트워크)에, 일부 펌웨어 버전에서는 WAN(외부 네트워크 즉 인터넷에)에 그대로 노출돼 있기 때문이다. 유출 내용에는 해시된 암호(hashed password)도 포함되는데, 이를 이용해 라우터에 로그인해서 1652 취약점을 이용하게 된다. 즉시 업데이트해야 시스코는 1.23일 이를 해결한 업데이트를 발표했다. 그 직후에 취약점을 발견한 연구팀은 자세한 내용과 exploit code를 공개했다. 당연히 실전에 투입할 수 있는 악성코드가 나왔고, 이 취약점을 탐색하는 트래픽이 크게 늘고 있다. 따라서 해당 기종 사용자는 즉시 업데이트를 적용해야 한다. 요즘은 취약점 패치 직후에 상세한 내용과 샘플 코드가 공개되는 일이 많다. 보안업체 간의 과당경쟁 때문으로, 큰 문제라고 생각한다. 제조사가 패치를 내놔도 그것이 사용자에게 적용되는 데는 어느 정도 시간이 걸리기 마련이다. 그럴 여유도 주지 않고 성급하게 공개해 버리는 것은 사실상 범죄자를 돕는 무책임한 짓이다. 현실이 이런데 어쩌겠는가. 항상 뉴스를 주시하고 있다가 보안 이슈와 업데이트가 나오면 즉시 적용하는 수 밖에. 해시된 암호로 로그인(pass-the-hash attack) 이 취...

MySQL 사용 사이트 해킹 주의

이미지
MySQL 파일 유출 취약점 널리 사용되고 있는 데이터베이스 프로그램 MySQL에 아무 파일이나 외부로 전송할 수 있는 결함이 있다. MySQL 시스템은 서버와 클라이언트로 구성되는데, 서버는 클라이언트에 사실상 어떤 파일이든 전송하도록 요청할 수 있다. 이 점을 이용해 해커는 악의적인 MySQL 서버를 만들어 놓고, 표적이 된 MySQL 클라이언트의 접속을 유도하기만 하면, 표적 시스템의 암호 등 중요 정보를 탈취할 수 있다. 악의적인 MySQL 서버를 만드는 코드는 이미 수 년 전부터 공개돼 있다. 이런 위험성은 MySQL 개발자도 알고 있으며, 신뢰할 수 없는 서버에 연결하지 않도록 권고하고 있다. Adminer와 함께라면 더욱 위험 그러나 MySQL 클라이언트 관리자가 알지 못하게, 해커가 자신의 MySQL 서버에 연결할 수 있는 쉬운 방법이 알려졌다. 데이터베이스 관리 유틸리티인 Adminer를 사용하는 사이트가 표적이다. Adminer는 기본 설정대로 그냥 설치하면 루트 디렉토리에 설치된다. 예를 들어, 내가 myshop.com이라는 쇼핑몰을 운영한다고 하자. Adminer를 그냥 설치하면 myshop.com/adminer-4.6.2.php가 설치 위치가 된다. 브라우저 주소창에 위 주소를 입력하면 그림과 같은 로그인 페이지가 나타난다. 악성 서버를 만들어 둔 해커는 자신의 서버와 로그인 정보를 입력하기만 하면 된다. 그러면 MySQL 시스템의 취약점으로 인해, 내 쇼핑몰의 모든 정보를 털어갈 수 있다. MageCart 악성코드에 이용돼 근래 금융이나 전자상거래 사이트를 노리는 MageCart 악성코드가 기승이다. 메이지카트는 사용자가 입력하는 정보를 가로채는 악성코드로, 취약한 사이트를 해킹해 설치한다. Willem이라는 보안 연구자는 메이지카트 설치를 위한 해킹에 MySQL의 이런 취약점이 이용된 경우를 많이 발견했다. 관리자 페이지에 강력한 암호 설정해야 현재 이 문제에 대해 MySQL 개발자는 알고...

미국은 DNS 하이재킹으로 비상

고차원의 DNS hijacking 22일 미국 DHS(국토안보부)는 정부 관련 도메인을 관리하는 모든 공무원에게 긴급 지침을 보냈다. DNS 정보가 정확한지 확인하고, 관련 보안을 강화하라는 것이다. 작년 말부터 북미, 유럽, 중동 지역에서 정부와 통신사를 비롯한 인터넷 기반 시설에 대한 DNS 하이재킹이 활발히 행해지고 있는 가운데 나온 조치다. DNS(Domain Name System)는 실제 IP 주소와 사람이 알아 보기 쉬운 형태의 URL을 연결해 주는 것이다. 이것을 조작하여 가짜 사이트로 연결하는 해킹을 DNS hijacking이라 한다. 결과는 피싱(Phishing)과 같다. 입력하는 중요 정보를 탈취하고, 악성코드를 유포할 수 있다. DNS hijacking을 하는 악성코드는 많은데, 주로 라우터(공유기)를 감염시키는 방법을 쓴다. 반면에 이번 공격은 훨씬 고차원적이다. DNS를 관리하는 관리자의 계정을 해킹하여, 관리자 권한으로 DNS 설정을 광범위하게 조작한 것이다. 그래서 웹 트래픽 뿐만 아니라 이메일도 가로챘다. 인증서 장착으로 HTTPS 무력화 특히 중요한 것은 SSL 인증서도 확보해서 HTTPS 보호를 무력화한 점이다. DNS 관리자 권한을 가졌기 때문에, 가짜 사이트에 대한 SSL 인증서도 합법적으로 발급받을 수 있다. 따라서 암호화된 트래픽도 엿보거나 변조할 수 있음은 물론, 브라우저 상에 인증서 오류도 나타나지 않는다. 흔히 악성코드에 의한 DNS hijacking은 인증서 오류를 일으켜, 주의 깊게 관찰하면 알아챌 수 있다. 그러나 이번 공격은 인증서 오류를 유발하지 않으므로 알아챌 방법이 없다. 결국 예방만이 가능한 대책이다. DHS는 DNS 관리자 계정의 암호를 바꾸고, 2단계 인증을 적용하라고 명령했다. 관련 자료 공유기 해킹하여 DNS 하이재킹하는 Roaming Mantis 악성코드 라우터 공격하는 GhostDNS 악성코드 참고 자료 DHS Orders U.S. Federa...

카카오톡 플러스친구 가짜 계정 주의

SNS 계정을 이용한 피싱(Phishing) 최근 카카오톡에서 '네이버페이'를 플러스친구로 추가하면 문화상품권 증정, 위메프 반값 특가 등 혜택을 준다는 소식이 나돌았다. 카톡으로 홍보를 하고 증거를 제시하면 에어팟을 준다는 조건으로 더 가속도가 붙었다. 그러나 이것은 가짜였다. 이런 이벤트가 없는 것은 물론 자칭 '네이버페이'라는 플러스친구 계정 자체가 가짜였다. 그런데 5만 명 이상이 속아 친구로 추가했다. 이번엔 별다른 피해는 없었지만, 링크를 통해 악성코드를 유포하거나 개인 정보를 탈취할 수도 있는 일이다. 플러스친구 요청이 오는 것을 보면, 대기업이 많기 때문에 검증된 계정으로 생각하기 쉽다. 하지만 사실은 누구나 만들 수 있는 것이다. 물론 카카오톡에는 인증된 플러스친구 계정이 있고, 이름 오른쪽에 표시도 된다. 그러나 인증은 필수가 아니다. 즉 인증된 계정은 진짜이지만, 인증을 받지 않았다고 해서 가짜인 것은 아니다. 카카오 측은 올 1분기 안으로 플러스친구 계정에 인증을 의무화할 계획이다. 문제는 현재로선 가짜 계정을 구별할 방법이 없다는 것이다. 그저 조심하는 수 밖에 없고, 특히 링크 클릭에 주의해야 한다. 참고 자료 ‘친구추가하면 에어팟 준다’… 카카오 플러스친구 악용 사기 극성  

아이폰을 원격 탈옥하는 해킹 취약점

탈옥, 루팅, 해킹 운영체제는 안정성과 보안을 위해 사용자의 접근을 일정 부분 제한한다. 이를 돌파해서 최상위 권한을 획득하고 커스터마이징하는 것을 탈옥(jailbreak) 또는 루팅(rooting)이라고 한다. 탈옥이나 루팅을 정당한 사용자가 하면 문제 없지만, 제3자가 임의로 하면 해킹이 된다. 1.23일 원격에서 iOS 12.1.2 이하를 구동하는 애플 기기를 탈옥시키는 취약점이 공개됐다. 바로 전날 애플은 이를 수정한 12.1.3을 배포했으므로, 즉시 업데이트 해야 한다. CVE-2019-6227 사파리 브라우저의 원격 코드 실행 취약점이다. 특별하게 가공된 웹 페이지를 열면, memory corruption 오류를 일으켜, 해커가 임의의 코드를 실행할 수 있다. CVE-2019-6225 iOS 커널에 있는 권한 상승 취약점이다. 앞의 취약점을 통해 임의로 실행된 코드는, 이 취약점을 이용해 사용자 동의 없이 악성코드를 설치할 수 있다. 이 2개의 exploit chain을 이용해, 해커는 악의적인 웹 페이지를 보도록 유인하기만 하면, 피해자의 아이폰을 완전히 장악할 수 있다. 다만 실제 제대로 작동하는 exploit code를 만드는 게 쉽지는 않다고 연구자는 밝혔다. 참고 자료 Chinese Hacker Publishes PoC for Remote iOS 12 Jailbreak On iPhone X